ランサム被害、主因は脆弱性より「人」 34%がメールで感染、「本物に見えた」で疑わず
AI要約
米セキュリティ企業Proofpointの調査によると、ランサムウェア感染の主な原因はシステムの脆弱性よりも「人」による行為であることが明らかになった。感染経路の34%はメールを使ったソーシャルエンジニアリング詐欺で、不正なリンクや添付ファイルを開くなどの従業員の行動が大きく影響している。特に日本では不正な添付ファイルの割合が71%と高い。攻撃はAIを駆使して巧妙化しており、被害企業の65%がAIの影響を実感。身代金を支払った企業の37%が再度恐喝被害に遭っている。攻撃は「人、ID、信頼されたコミュニケーション」から始まることが多く、技術対策だけでなく人的対策の重要性が指摘されている。
元記事を読む →AI NEWS JAPAN ANALYSIS
AI NEWSジャパン独自の分析
この記事の独自分析は準備中です。
AI評価
85点 / 100点
Amazonのアソシエイトとして、AI NEWSジャパンは適格販売により収入を得ています。
YANSU AI VIEW
やんすAIの視点
AI NEWS ジャパン独自の視点から、このニュースをひとこと解説します。
やんすAI
AI NEWS ジャパン
「AIやテクノロジーの動き、これからも目が離せないでやんす🤖」
PICK UP
この記事に関連するサービス
この記事の内容に関連した、読者に役立つサービスをご紹介します。
※広告・アフィリエイトリンクを含みます
関連記事
IDCFクラウドへのランサム攻撃、495の企業・自治体に影響 一部には「復元難しい」との通達も
ソフトバンク子会社のIDCフロンティアが提供する法人向けクラウドサービス「IDCFクラウド」が10月7日に第三者によるランサムウェア攻撃を受け、495の企業・自治体に影響が及んだ。福島県白河市のデータセンターの一部システムが不正アクセスを受け、サービス停止や機能不具合が発生。複数の企業や自治体、サービスで障害が報告され、一部ではデータ復元が困難との通達もあった。
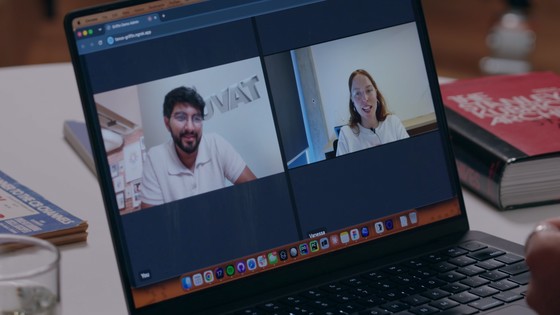
ビデオ通話で参加者の48%が人間だと誤認したAIモデル「Griffin」が登場、1枚の画像から顔や体の動きを映像で再現
Tavus社が開発したAIモデル「Griffin」は、1枚の画像からリアルタイムで顔や体の動きを生成し、映像と音声を連動させて双方向の自然なビデオ通話を実現する。映像生成の遅延は平均0.43秒と高速で、NVIDIAのベンチマークでは高い会話能力と状況理解能力を示した。実験では参加者の48%がAIを人間と誤認した。
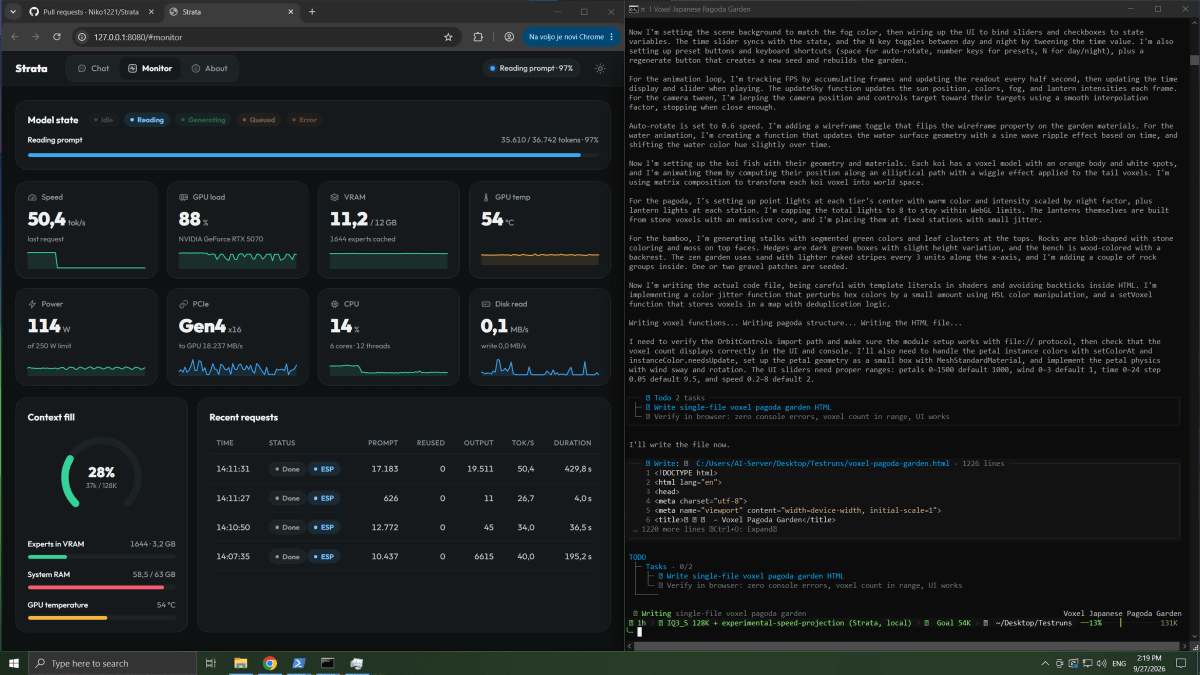
125Bの「Qwen3.8-Flash-Next」の量子化版をゲーミングPCで高速ローカル実行可能にするAI実行アプリ「Strata」
「Strata」は1250億パラメーターの大規模AIモデル「Qwen3.8-Flash-Next」の量子化版を、ハイエンドゲーミングPCで高速にローカル実行可能にするアプリである。VRAMやRAM容量に応じて異なる量子化版を実行でき、NVIDIAやAMDのGPU環境での動作報告もあるが、量子化による性能低下の課題も指摘されている。